Розсилка у спамі у 2026 році? SPF, DKIM, DMARC: чекліст доставлення
Розсилка потрапляє у спам? Перевірте SPF, DKIM, DMARC, відписку одним натисканням, репутацію домену та вимоги Gmail і Yahoo за чеклістом доставлення.
Розсилка потрапляє у спам у 2026 році: чому нові вимоги такі важливі
У 2026 році доставлення розсилки стає критичною частиною продажів і маркетингу: навіть чудовий контент не спрацює, якщо листи не потрапляють до вхідних.
Найбільші поштові провайдери, зокрема Gmail і Yahoo, посилюють правила для масових відправників, щоб обмежити зловживання та покращити якість поштової комунікації.
Основа - правильна автентифікація домену: SPF, DKIM і DMARC, а також узгодженість доменів (alignment) між адресою відправника й доменом підпису.
Не менш важливі вимоги до one-click unsubscribe та управління репутацією домену й IP, адже алгоритми фільтрації реагують на скарги, відмови й низьку активність швидше, ніж будь-коли.
Стаття покроково проводить ключовими напрямами, від налаштувань DNS до практик надсилання, щоб реально підвищити шанси потрапляння до вхідних Gmail і Yahoo.
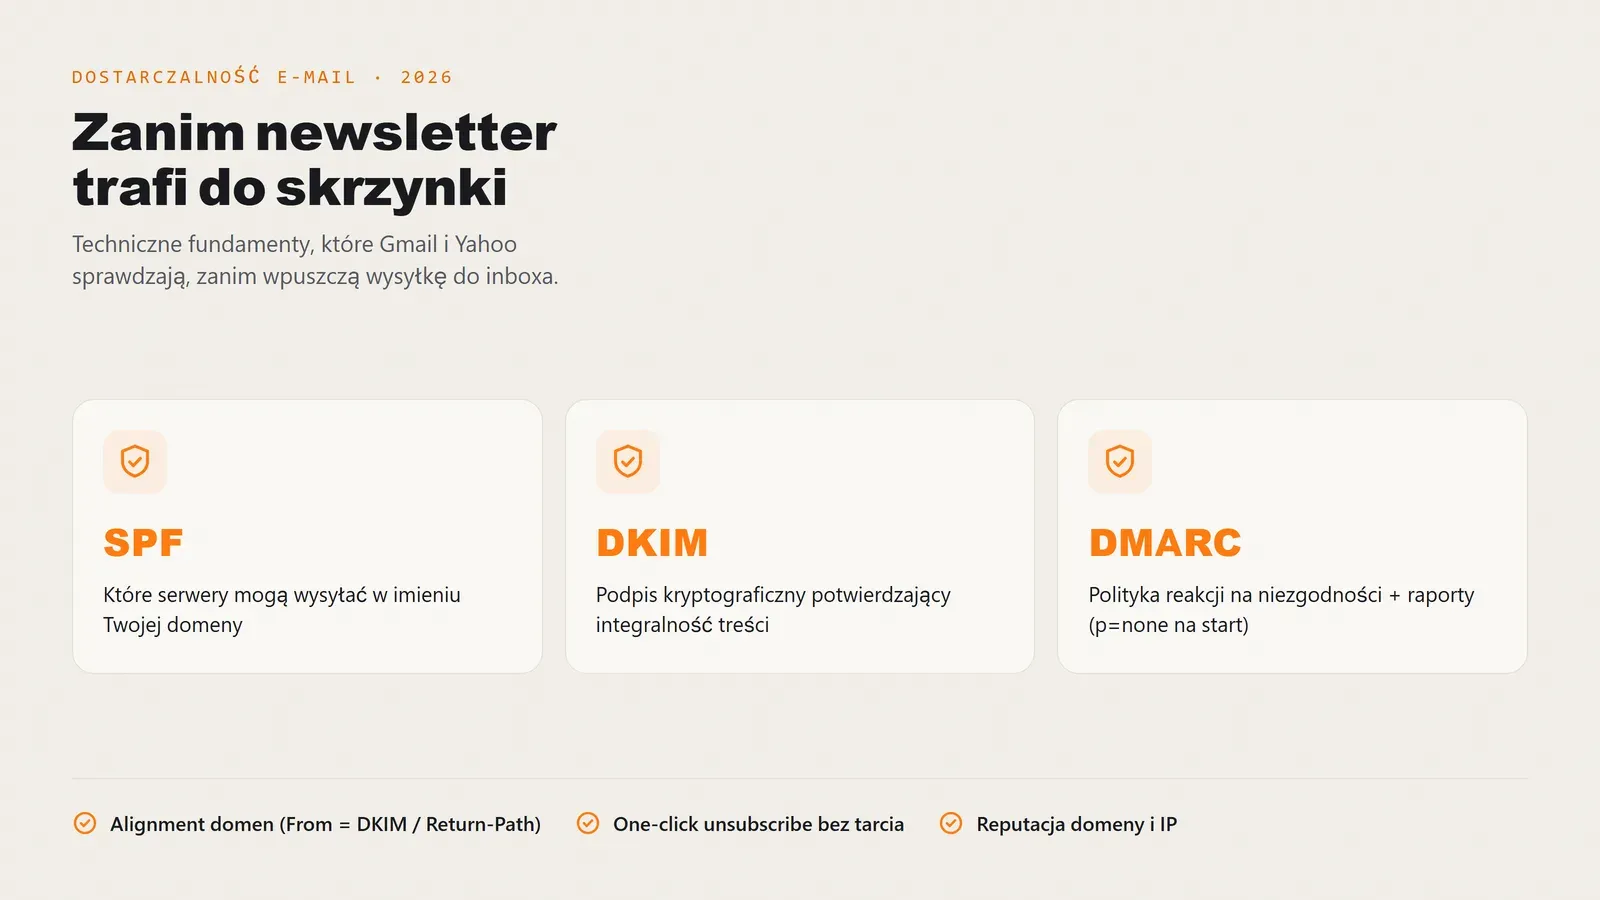
Що на практиці змінилося в доставленні листів у 2026 році?
- Суворіша перевірка відправника - сервери частіше й ретельніше оцінюють SPF, DKIM, DMARC та узгодженість доменів From, DKIM і Return-Path.
- Вимога простої відписки - one-click unsubscribe має бути доступним і працювати без перешкод, що зменшує скарги та покращує сигнали якості.
- Більша вага репутації - важливі історія домену й IP, темп надсилання, частка відмов, скарги на спам та активність одержувачів; відкриття й кліки - допоміжні сигнали.
- Якість бази важливіша за охоплення - надсилання неактивним контактам підвищує ризик фільтрації, тому сегментація й гігієна списку стають необхідними.
Порада: починаючи відновлювати доставлення, спершу впорядкуйте SPF, DKIM і DMARC, а вже потім оптимізуйте контент і частоту. Без правильної автентифікації домену навіть ідеальна розсилка може потрапляти у спам.
Чому розсилка потрапляє у спам у 2026 році та як запобігти цьому
Можна мати чудову пропозицію й відшліфований текст, але одна типова помилка на шляху знизить доставлення розсилки, і листи почнуть опинятися у спамі.
Нижче - найчастіші причини фільтрації та короткі поради, як зменшити їхній вплив у Gmail і Yahoo.
Причина 1. Немає автентифікації домену: SPF, DKIM, DMARC
Якщо домен не має правильно налаштованих записів SPF, DKIM і DMARC, сервери одержувачів не можуть надійно підтвердити відправника. Це один із найшвидших способів зробити розсилку підозрілою.
Як зменшити ризик? Переконайтеся, що SPF охоплює всі джерела надсилання, DKIM підписує для домену відправника, а DMARC на старті має щонайменше p=none зі звітністю.
Причина 2. Немає узгодженості доменів (alignment)
Навіть із SPF і DKIM можна втрачати вхідні, якщо домен у полі From не узгоджений із доменом підпису DKIM або Return-Path. Фільтри дивляться на цілісну ідентичність відправника, а не лише на наявність записів.
Як зменшити ризик? Налаштуйте надсилання так, щоб домен From був узгоджений із DKIM або SPF відповідно до політики DMARC.
Причина 3. Багато скарг і низька активність
Gmail і Yahoo оцінюють відправника за сигналами користувачів: скаргами на спам, видаленням без читання, відсутністю кліків і реакціями на попередні листи. Низька якість бази часто шкодить більше за одну кампанію.
Як зменшити ризик? Сегментуйте список, частіше надсилайте активним одержувачам і впровадьте реактивацію замість утримання неактивних контактів в основній базі.
Причина 4. Немає простої відписки одним натисканням
Складна відписка збільшує ризик, що одержувач вибере «Це спам». У 2026 році проста відписка одним натисканням - не лише UX, а й чинник репутації та доставлення.
Як зменшити ризик? Додайте видиме посилання відписки в листі й підтримку one-click unsubscribe відповідно до очікувань поштових провайдерів.
Причина 5. Надто різке зростання обсягу без прогріву
Раптовий стрибок надсилання з нового домену або IP нагадує типове зловживання. Без поступового збільшення обсягу навіть легітимну кампанію можуть обмежити фільтри або спрямувати у спам.
Як зменшити ризик? Збільшуйте обсяг поступово, починаючи з найактивніших одержувачів і лише потім охоплюючи решту списку.
Причина 6. Проблеми списку: відмови, спам-пастки й куплені бази
Надсилання на застарілі адреси спричиняє відмови, а куплені бази збільшують ризик потрапляння на спам-пастки. Це швидкий шлях до падіння репутації та блокування у Gmail і Yahoo.
Як зменшити ризик? Використовуйте double opt-in, регулярно очищуйте базу, видаляйте жорсткі відмови й запровадьте правила гігієни списку.
Причина 7. Неузгоджена ідентичність відправника й брак довіри до домену
Змінна адреса відправника, різні домени в посиланнях, змішування субдоменів і непослідовний підпис знижують довіру. Фільтри надають перевагу передбачуваним відправникам із чіткою ідентичністю.
Як зменшити ризик? Зберігайте сталий домен відправника, узгоджений субдомен для розсилок і послідовне оформлення бренду в посиланнях та заголовках.
Висновок
Доставлення у 2026 році складається з кількох основ: автентифікації домену, alignment, репутації, гігієни списку та простої відписки. Щоб зменшити ризик, почніть із технічної основи, а вже потім оптимізуйте контент і частоту надсилання.
У наступному розділі розглянемо вимоги Gmail і Yahoo та покажемо, що має працювати, щоб листи потрапляли до вхідних.
Gmail і Yahoo у 2026 році: вимоги до відправників розсилок
У 2026 році Gmail і Yahoo значно суворіше оцінюють масових відправників. Важливий не лише контент, а насамперед технічна основа (SPF, DKIM, DMARC), якість бази й проста відписка. Якщо ключовий елемент не працює, розсилка може регулярно потрапляти у спам.
Нижче - порівняння вимог і напрямів, які варто впровадити для стабільного доставлення й кращих шансів на вхідні. Використовуйте розділ як короткий чекліст для маркетингу та IT.
Технічні вимоги й узгодженість
- SPF, DKIM, DMARC - правильна конфігурація без помилок DNS є абсолютною основою.
- Узгодженість доменів - домен From має відповідати DKIM або Return-Path; це перевіряє DMARC.
- Стабільний обсяг - надсилання має зростати поступово через прогрів, без різких стрибків.
- Гігієна бази - видалення жорстких відмов, сегментація та обмеження листів неактивним адресам.
- Моніторинг - звіти DMARC і аналіз репутаційних сигналів, наприклад через інструменти postmaster.
Якість і досвід одержувача
- One-click unsubscribe - відписка має бути швидкою, без додаткових кроків.
- Видиме посилання відписки - не ховайте його в дрібному тексті й не створюйте перешкод.
- Мало скарг - кожна скарга на спам суттєво шкодить репутації, тому UX важливий.
- Послідовний відправник - передбачувана адреса From і впізнаване оформлення бренду.
- Доречний контент - сегментація й частота зменшують втому одержувачів і скарги.
Головний висновок для відправників у 2026 році
Техніка та якість мають працювати разом. SPF, DKIM і DMARC створюють довіру до домену, але вхідні часто залежать від репутаційних сигналів: скарг, відмов, стабільного обсягу та простої відписки.
Для переходу до практики в наступному розділі докладно розглядаємо налаштування SPF, DKIM і DMARC.
SPF, DKIM і DMARC на практиці: як правильно захистити домен
Стандарт DMARC та механізми SPF і DKIM - основа сучасного доставлення листів. Без правильної автентифікації домену сервери Gmail і Yahoo не мають підстав вважати повідомлення надійним.
У 2026 році самої наявності записів DNS недостатньо. Важливі правильна конфігурація, узгодженість доменів і цілісність усієї інфраструктури надсилання. Помилки тут - одна з найчастіших причин потрапляння розсилок у спам.
Чотири складові технічного захисту домену
- SPF - визначає сервери, які можуть надсилати від імені домену.
- DKIM - додає криптографічний підпис, що підтверджує цілісність вмісту.
- DMARC - поєднує SPF і DKIM та визначає політику реакції на невідповідності.
- Alignment - забезпечує узгодженість домену From із доменом підпису DKIM або Return-Path.
Елемент
На що звернути увагу?
Запис має охоплювати всі джерела надсилання й не перевищувати ліміт 10 DNS-запитів.
Ключ має бути належної довжини, а підпис - правильно відображатися в заголовках повідомлення.
Почніть із p=none та звітністю, а після аналізу даних переходьте до p=quarantine або p=reject.
Чому правильна конфігурація критично важлива?
Без alignment і узгодженої конфігурації навіть легітимна кампанія може виглядати підозрілою. Поштові сервери аналізують і технічні заголовки, і історію домену.
Правильний захист домену підвищує довіру до відправника, стабілізує репутацію та закладає основу подальшого покращення доставлення.
One-click unsubscribe: як упровадити просту відписку за вимогами 2026 року
У 2026 році проста відписка від розсилки - не лише питання UX, а чинник прямого впливу на доставлення. Gmail і Yahoo явно надають перевагу відправникам, які дозволяють швидко й без проблем завершити підписку.
Без простого механізму відписки користувач частіше натисне «Це спам». Кожна така дія знижує репутацію домену та IP.
Тому правильне впровадження one-click unsubscribe стає основою здорової поштової інфраструктури.
Якою має бути правильна відписка?
- Видиме посилання внизу листа - не приховане дрібним, погано читабельним текстом.
- Без входу в акаунт - одержувач не має долати додаткові барʼєри.
- Одне натискання - без додаткових форм і підтверджень.
- Швидке оновлення статусу - система має негайно припинити надсилання на цю адресу.
- Необовʼязкова зміна налаштувань - замість повної відписки можна запропонувати рідші листи.
Із практики: краще втратити підписника, ніж отримати скаргу на спам. Скарга шкодить репутації значно більше за одну відписку.
Репутація домену та IP: як вона впливає на доставлення у 2026 році
У 2026 році репутація домену й IP-адреси - один із ключових чинників вибору між вхідними та спамом. Gmail і Yahoo аналізують історію розсилок, стабільність обсягу й реакції одержувачів.
Навіть правильної конфігурації SPF, DKIM і DMARC недостатньо, якщо домен має історію скарг, високих відмов або листів незацікавленим користувачам.
Що реально впливає на репутацію відправника?
- Скарги на спам - що більше людей позначають листи як спам, то швидше падає довіра до домену.
- Відмови (bounce rate) - багато жорстких відмов сигналізують про погану гігієну бази й підвищують ризик фільтрації.
- Стабільність надсилання - різкі стрибки обсягу без прогріву виглядають підозріло.
- Активність одержувачів - відкриття, кліки й відповіді можуть підтримувати оцінку якості відправника.
- Якість списку - надсилання неактивним контактам систематично знижує репутацію.
Чому це важливо?
Добре керована репутація може:
- підвищити стабільність доставлення до Gmail і Yahoo,
- зменшити ризик раптового потрапляння у спам,
- зробити кампанії продажів передбачуванішими,
- дозволити безпечно збільшувати обсяг розсилок.
Відновлення репутації потребує послідовності: сегментації, очищення бази та поступового збільшення обсягу.
Далі розглянемо найчастіші помилки відправників, що ведуть до втрати репутації.
Найчастіші помилки відправників: чому розсилка потрапляє у спам
Навіть із правильними SPF, DKIM і DMARC розсилка може потрапляти у спам, якщо процес надсилання повторює помилки. Нижче - запитання з аудитів доставлення з акцентом на те, що реально знижує репутацію домену та IP.
Запитання 1. Чи може одна кампанія зруйнувати доставлення?
Так, особливо якщо надсилати неперевіреній або давно невикористовуваній базі й різко збільшити обсяг. Одна невдала розсилка здатна підняти рівень скарг і відмов, знизити репутацію та частіше спрямовувати наступні листи у спам. Тому у 2026 році прогрів і сегментація критично важливі.
Запитання 2. Чому надсилання неактивним контактам так шкодить?
Неактивні одержувачі не відкривають і не натискають, а частина позначає листи як спам або має неіснуючі скриньки. Це збільшує відмови й послаблює сигнали якості. Алгоритми вважають відправника менш надійним, навіть якщо контент правильний. Найкраща практика - регулярна гігієна бази та надсилання насамперед активним сегментам.
Запитання 3. Чи збільшує надто часта розсилка ризик спаму?
Так. Висока частота без урахування потреб одержувача виснажує список: зростають відписки, падають відкриття, частина людей скаржиться на спам. У 2026 році важливо не скільки ви надсилаєте, а чи потрапляєте до потрібних людей у потрібний момент. Тестуйте частоту, використовуйте налаштування вподобань і сегментуйте список.
Запитання 4. Які технічні помилки трапляються навіть після впровадження SPF, DKIM і DMARC?
Найчастіше проблема не у відсутності записів, а в неузгодженості. Типові помилки: неповний SPF із пропущеними джерелами надсилання, неправильний DKIM для частини кампаній або відсутній alignment між From і доменом підпису DKIM чи Return-Path. Частина листів проходить, а частина потрапляє у спам. Це здається випадковістю, але має конкретну причину в заголовках.
Запитання 5. Яка найчастіша помилка у відписці від розсилки?
Ускладнювати її. Приховане посилання, обовʼязковий вхід, кілька кроків або непрацюючий one-click unsubscribe змушують обрати швидше: «Це спам». У 2026 році це прямий шлях до втрати репутації. Для доставлення краще більше відписок, ніж більше скарг.
Що варто запамʼятати?
Доставлення - система взаємоповʼязаних частин. SPF, DKIM, DMARC і alignment мають поєднуватися з гігієною бази, стабільним обсягом і простою відпискою. Для практичних дій перейдіть до чекліста доставлення й упроваджуйте його пункт за пунктом.
Чекліст доставлення: що перевірити перед наступною розсилкою
Перед наступною кампанією пройдіть конкретний чекліст доставлення. У 2026 році вхідні - не випадковість, а результат правильної конфігурації, послідовного процесу й контролю репутації.
Нижче впорядкований процес від перевірки DNS до моніторингу репутаційних сигналів після надсилання. Якщо немає кому цим займатися, повний цикл - база, контент, надсилання, звіт - входить у супровід контент-маркетингу.
Етапи контролю та рекомендовані дії
Етап
Що й як перевірити
Перевірте записи DNS та alignment домену From. Використайте аналіз заголовків повідомлень і звіти DMARC (RUA).
Видаліть жорсткі відмови, виключіть неактивних одержувачів і перевірте нові підписки через double opt-in.
Переконайтеся, що механізм працює без додаткових кроків. Посилання відписки має бути видимим і зручним.
Надішліть тести до різних скриньок, зокрема Gmail і Yahoo. Перевірте вхідні та успішність валідації підписів.
Збільшуйте кількість одержувачів поступово. Уникайте різких стрибків без попереднього прогріву.
Аналізуйте скарги, відмови та активність. Швидко реагуйте на тривожні сигнали.
Запровадьте сталу перевірку перед кожною кампанією. Доставлення - постійне управління, а не одноразове налаштування DNS.
Як використовувати чекліст на практиці?
Проходьте ці пункти перед кожною великою кампанією або зробіть їх постійною частиною маркетингового процесу. Головне - поєднати техніку, гігієну бази та контроль репутації.
Підсумок: що запамʼятати зі статті
Вхідні - не питання удачі чи копірайтингу. Це результат послідовності: спершу домен має бути технічно надійним, потім база - чистою, і лише тоді важить контент.
Головні висновки
- SPF, DKIM і DMARC - мінімум, але самої наявності записів мало. Вирішує alignment: узгодженість домену From із доменом підпису DKIM або Return-Path.
- Починайте DMARC із
p=noneта звітністю, а неp=reject. Спершу зʼясуйте, що надсилається від вашого імені, потім посилюйте політику. - Скарга на спам шкодить репутації значно більше за відписку. Тому one-click unsubscribe працює у ваших інтересах, а не лише в інтересах одержувача.
- Надсилання неактивним контактам шкодить більше, ніж допомагає додаткове охоплення. Відмови й відсутність реакції - сигнали для фільтра.
- Різке зростання обсягу з нового домену чи IP нагадує зловживання. Прогрів не є необовʼязковим.
Що далі?
- Почніть зі звіту DMARC: він покаже, скільки листів від вашого імені не проходить перевірку й звідки їх надсилають.
- Пройдіть чекліст перед наступною кампанією й запишіть результат. Без точки відліку не побачите покращення.
- Надішліть тест до Gmail і Yahoo та перевірте заголовки. Результат
passдля SPF, DKIM і DMARC - доказ того, що конфігурація працює.
Доставлення не вмикають один раз назавжди. Воно змінюється з кожною міграцією, новим інструментом надсилання й великою кампанією. Тому перевірка перед розсилкою має бути частиною процесу, а не реакцією на падіння відкриттів.
FAQ: поширені запитання про доставлення розсилок
Пʼять запитань, які найчастіше виникають на аудитах доставлення: причини фільтрації, записи DNS, політика DMARC, відписка та відновлення репутації. Докладніше - у розділах вище.
Чому розсилка потрапляє у спам?
Найчастіше через відсутню або неправильну автентифікацію домену (SPF, DKIM, DMARC) чи невідповідність доменів: адреса в полі From не збігається з доменом підпису DKIM або Return-Path. Інші причини - скарги одержувачів, надсилання неактивним контактам, жорсткі відмови, куплені бази, різке зростання обсягу без прогріву та ускладнена відписка.
Що таке SPF, DKIM і DMARC?
SPF визначає, які сервери можуть надсилати листи від імені вашого домену. DKIM додає криптографічний підпис, що підтверджує цілісність вмісту. DMARC поєднує ці механізми й визначає політику реакції на невідповідності. Четвертий елемент - alignment, тобто узгодженість домену поля From із доменом підпису DKIM або Return-Path. Без цього набору сервери Gmail і Yahoo не можуть підтвердити відправника.
З якої політики DMARC почати?
З p=none та увімкненою звітністю. Так ви збираєте дані про те, що й звідки надсилається від імені домену, без ризику заблокувати легітимні листи. Після аналізу звітів переходьте до p=quarantine, а потім p=reject. Перевірте й SPF: запис має охоплювати всі джерела надсилання та не перевищувати ліміт 10 DNS-запитів.
Що таке one-click unsubscribe і як це впровадити?
Це відписка від розсилки одним натисканням, без входу в акаунт, форм і додаткових підтверджень. Посилання має бути видимим у нижній частині листа, а статус підписки оновлюватися негайно. Замість повної відписки можна запропонувати рідші листи. Для доставлення краще втратити підписника, ніж отримати скаргу на спам: скарга важить значно більше за відписку.
Як відновити репутацію домену після невдалої розсилки?
Послідовною роботою, а не однією виправною кампанією. Очистьте базу від жорстких відмов, виключіть неактивних одержувачів, відновіть надсилання спершу найактивнішому сегменту й лише потім поступово збільшуйте обсяг. Паралельно стежте за скаргами, відмовами та звітами DMARC, щоб реагувати до того, як падіння репутації вплине на наступні кампанії.
Найчастіший сюрприз у цих розмовах: записи є, а листи все одно у спамі. Майже завжди причина в alignment або джерелі надсилання, пропущеному в SPF. Обидва випадки видно у звіті DMARC. Вашого запитання немає? Напишіть biuro@digidraft.pl. Відповідаємо протягом 24 робочих годин.